

Recenzje
Zarządzanie projektami AI dla początkujących. Jak optymalizować procesy biznesowe za pomocą modeli językowych (LLM)
Sztuczna inteligencja staje się powszechnym narzędziem pracy. Tym większego znaczenia nabiera jakość jej wdrażania w firmach. Sam dostęp do ChatGPT czy innych modeli LLM nie gwarantuje korzyści biznesowych. Trzeba wiedzieć, gdzie zastosować AI, jak przygotować wdrożenie i ocenić jego efekty. Marcin Żmigrodzki podjął ten temat w książce „Zarządzanie projektami AI dla początkujących. Jak optymalizować procesy biznesowe za pomocą modeli językowych (LLM)”, wydanej we wrześniu 2026 roku przez Onepress. W pierwszym rozdziale książki Żmigrodzki szczegółowo omawia autorską metodykę DAPIS, opisując pięć etapów prowadzenia projektu AI. Drugi rozdział poświęca narzędziom i technikom przydatnym podczas takich przedsięwzięć, w tym PoC, MVP i pilotażowi. W trzecim wyjaśnia zasady dobrego promptowania, ograniczenia modeli językowych oraz aspekty prawne ich wykorzystania. W ostatnim rozdziale pokazuje, jak zarządzać programem automatyzacji opartym na LLM, planować kolejne projekty AI i koordynować ich realizację w przedsiębiorstwie. Dr Marcin Żmigrodzki jest ekspertem zarządzania projektami, konsultantem biznesowym i trenerem z ponad 20-letnim doświadczeniem. Jest współwłaścicielem firmy szkoleniowo-doradczej Octigo oraz kierownikiem merytorycznym studiów podyplomowych z zarządzania projektami w Akademii Leona Koźmińskiego. Wspierał przedsięwzięcia realizowane zarówno w startupach, jak i dużych korporacjach. Jest autorem licznych publikacji, w tym książki „Bardziej niż Agile”, a także twórcą narzędzi wspierających zarządzanie projektami. Ma również praktyczne doświadczenie w Six Sigma, do której nawiązuje w swojej najnowszej książce. Najbardziej zainteresowała mnie część poświęcona autorskiej metodyce zarządzania projektami AI. Żmigrodzki proponuje potraktowanie wdrożenia AI jako projektu optymalizacji istniejącego procesu biznesowego. Opracował w tym celu metodykę DAPIS, inspirowaną DMAIC, znaną z Six Sigma. DAPIS obejmuje pięć etapów: Define, Analyze, Plan, Implement i Scale. Autor szczegółowo wyjaśnia kolejne kroki: od określenia problemu i analizy procesu, przez planowanie i wdrożenie, po ocenę efektów i skalowanie. Każdy etap uzupełnia opisami działań i pytaniami kontrolnymi. Podoba mi się, że pracę zaczynamy od zrozumienia problemu, a nie od wyboru narzędzia. Autor pokazuje, że czasami większe korzyści niż zastosowanie AI może przynieść uproszczenie procedur czy wyeliminowanie zbędnych czynności. Przykład obsługi zgłoszeń klientów dobrze ilustruje, dlaczego przed automatyzacją trzeba poznać przebieg procesu. Z zainteresowaniem przeczytałem także omówienie Proof of Concept (PoC), Minimum Viable Product (MVP) i pilotażu. Takie sposoby sprawdzania pomysłów i rozwiązań są bliskie mojemu podejściu do zarządzania projektami, opartemu na zwinności i eksperymentowaniu. Chociaż DAPIS wyrasta z Six Sigma i Lean, autor pokazuje, jak poprzez testy ograniczać niepewność przed pełnym wdrożeniem. Drugim szczególnie interesującym dla mnie wątkiem jest spojrzenie na wdrażanie AI jako program obejmujący powiązane projekty realizujące wspólne cele biznesowe. Zarządzając takim programem, trzeba wybierać projekty, ustalać ich priorytety, zapewniać zasoby i wykorzystywać doświadczenia z wcześniejszych wdrożeń. Autor proponuje realizację programu AI w kolejnych falach. Menedżer programu wspólnie ze sponsorem i innymi menedżerami wybiera projekty do realizacji, a po ich zakończeniu ocenia uzyskane korzyści i wykorzystuje doświadczenia przy planowaniu następnych wdrożeń. Omawia również sześć poziomów dojrzałości wykorzystania AI w przedsiębiorstwie. Tytułowe „dla początkujących” ma uzasadnienie: autor wyjaśnia podstawy zarządzania projektami i sporo miejsca poświęca promptowaniu. Doświadczeni czytelnicy część informacji potraktują jako przypomnienie. Moim zdaniem chodzi przede wszystkim o początkujących we wdrażaniu AI, a nie w zarządzaniu projektami. Jako osoba zajmująca się zarządzaniem zmianą mam dwie uwagi do fragmentu poświęconego reakcjom pracowników. Pierwsza dotyczy przekonania o powszechności oporu wobec zmian, druga - wykorzystania modelu Elisabeth Kübler-Ross do opisywania reakcji pracowników na zmiany organizacyjne. Obie kwestie omawiamy szerzej w „Zwinnologii 2.0”, której jestem współautorem. Nie rozwijam tutaj polemiki, ponieważ zarządzanie zmianą nie jest głównym tematem książki. Jeśli przygotowujesz wdrożenie AI w firmie, to w książce „Zarządzanie projektami AI dla początkujących” z pewnością znajdziesz wiele praktycznych podpowiedzi i narzędzi. Autor pokazuje, jak wykorzystać metodykę DAPIS na kolejnych etapach projektu, ilustrując swoje propozycje przykładami. Doceniam również to, że wychodzi poza pojedyncze wdrożenie i omawia zarządzanie całym programem projektów AI. To książka zarówno dla osób rozpoczynających przygodę z wdrażaniem sztucznej inteligencji, jak i bardziej doświadczonych menedżerów.
Zarządzanie projektami AI dla początkujących. Jak optymalizować procesy biznesowe za pomocą modeli językowych (LLM)
Cząstka widmo. Nieuchwytne i tajemnicze neutrino

Cząstka widmo. Nieuchwytne i tajemnicze neutrino
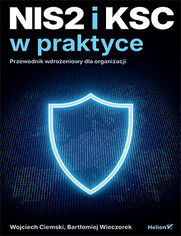
NIS2 i KSC w praktyce. Przewodnik wdrożeniowy dla organizacji
Dyrektywa NIS2 (ang. Network and Information Security Directive, czyli Unijna Dyrektywa w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa na terytorium Unii Europejskiej) to kluczowa regulacja europejska, która została transponowana do polskiego porządku prawnego poprzez nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). W przeciwieństwie do wcześniejszych regulacji, NIS2 i nowa ustawa o KSC znacząco rozszerzają krąg podmiotów objętych obowiązkami. Przepisy dotyczą już nie tylko infrastruktury krytycznej czy administracji publicznej, ale setek średnich i dużych przedsiębiorstw prywatnych z sektorów takich jak energetyka, transport, ochrona zdrowia, bankowość, produkcja, chemia, żywność czy dostawcy usług cyfrowych. Waga tych przepisów wynika z trzech kluczowych czynników. Pierwszy z nich to osobista odpowiedzialność kadry zarządzającej - członkowie zarządów odpowiadają bezpośrednio za nadzór i wdrażanie środków cyberbezpieczeństwa, a zaniedbania mogą skutkować sankcjami osobistymi. Drugim czynnikiem są surowe kary finansowe, gdyż niezgodność z przepisami grozi wysokimi karami sięgającymi milionów euro lub procentowego udziału w globalnym obrocie przedsiębiorstwa. Trzecim jest bezpieczeństwo łańcucha dostaw - wymogi nakładają obowiązek weryfikacji zabezpieczeń u dostawców zewnętrznych, co sprawia, że wymogi NIS2 pośrednio dotykają również mniejszych podwykonawców. Wokół Dyrektywy NIS2 i nowelizacji ustawy o KSC wyrosło wiele mitów oraz narracji budującej strach. Książka Wojciecha Ciemskiego i Bartłomieja Wieczorka przełamuje to podejście, stawiając na pragmatyzm. Od pierwszych stron widać, że autorzy postawili sobie za cel stworzenie pozycji roboczej - książki, którą trzyma się na biurku otwartą podczas projektowania procedur, a nie odkłada na półkę po jednorazowym przeczytaniu. Ale największą zaletą przewodnika jest odejście od czysto prawniczego wywodu na rzecz logiki projektowej. Książka prowadzi czytelnika przez pełen cykl dostosowania organizacji do nowych wymogów. Zamiast uogólnień, dostarcza kryteriów pozwalających szybko ocenić, czy i w jakim charakterze dana firma podlega regulacjom KSC. Autorzy rozbijają proces obsługi incydentu na konkretne etapy - od detekcji, przez reakcję, aż po spełnienie rygorystycznych terminów raportowania do właściwych zespołów CSIRT (ang. Computer Security Incident Response Team, czyli Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego). Pozycja wyraźnie definiuje rolę kierownictwa, dając gotowe argumenty i struktury rozmowy potrzebne do przełamania oporu zarządczego czy budżetowego. Ponadto omówiony został newralgiczny obszar relacji z podmiotami trzecimi, wskazując jak formułować wymagania i weryfikować dostawców bez paraliżowania ciągłości działania biznesu. Książka “NIS2 i KSC w praktyce. Przewodnik wdrożeniowy dla organizacji” została zaprojektowana w sposób modułowy. Zamiast konieczności czytania jej od deski do deski, struktura pozwala na szybkie powracanie do konkretnych wątków, jak np. przygotowania dokumentacji, audytu wewnętrznego czy wyjątków od reguł. Ogromną wartością dodaną jest zestaw przykładowych szablonów i wzorów dokumentów, które stanowią praktyczny punkt wyjścia i mogą służyć jako baza do tworzenia własnych polityk i procedur wewnętrznych. Pozwoli to z pewnością zaoszczędzić wiele godzin pracy zespołów prawnych i technicznych. Co równie ważne, książka działa jako „tłumacz” pomiędzy różnymi działami w firmie i dostarcza wspólnego języka dla działów IT, prawników, audytorów i kadry C-level. Pozycja skierowana jest głównie do członków zarządu, dyrektorów i kierowników podmiotów, do działów IT i Security - odpowiedzialnych za cyberbezpieczeństwo, do specjalistów od GRC (ang. Governance, Risk & Compliance, czyli Zarządzanie, ryzyko i zgodność), audytów, prawa, audytorów wewnętrznych, a także administratorów, inżynierów oraz osób operacyjnie zaangażowanych w utrzymanie systemów. „NIS2 i KSC w praktyce” to obecnie jedna z najbardziej wartościowych pozycji na rynku dla osób odpowiedzialnych za zgodność z przepisami cyberbezpieczeństwa. Łączy ścisłą wiedzę merytoryczną z przystępną formą, stanowiąc kompletny przewodnik od etapu analizy luki po gotowość audytową, i pomagając przejść od ogólnego rozumienia regulacji do praktycznego działania.