

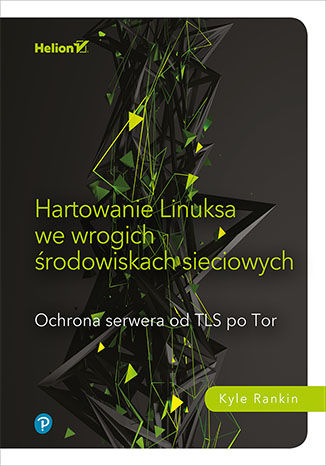
Hartowanie Linuksa we wrogich środowiskach sieciowych. Ochrona serwera od TLS po Tor Kyle Rankin
- Autor:
- Kyle Rankin
- Wydawnictwo:
- Helion
- Wydawnictwo:
- Helion
- Ocena:
- Stron:
- 280
- Druk:
- oprawa miękka
- Dostępne formaty:
-
PDFePubMobi
Opis
książki
:
Hartowanie Linuksa we wrogich środowiskach sieciowych. Ochrona serwera od TLS po Tor
Dla kogo jest ta książka?
Książka jest przeznaczona dla administratorów systemów Linux, specjalistów ds. bezpieczeństwa IT oraz osób samodzielnie zarządzających serwerami, które chcą skutecznie zabezpieczyć swoją infrastrukturę w realnych, zagrożonych atakami środowiskach sieciowych. Sprawdzi się zarówno dla średniozaawansowanych użytkowników, jak i profesjonalistów - wymagana jest podstawowa znajomość obsługi systemu Linux, ale nie jest konieczne wcześniejsze doświadczenie w zaawansowanym hardeningu. Publikacja dostarcza praktycznych procedur, gotowych przykładów konfiguracji i narzędzi, które pozwolą natychmiast podnieść poziom bezpieczeństwa serwerów, usług sieciowych oraz danych firmowych. To niezbędna pozycja dla wszystkich, którzy chcą świadomie chronić swoje środowisko IT przed współczesnymi zagrożeniami.
Czego się nauczysz?
- Zasad bezpieczeństwa systemów Linux w środowiskach sieciowych
- Tworzenia i zarządzania silnymi hasłami oraz utrudniania ich łamania
- Hartowania stacji roboczych, w tym szyfrowania dysków i zabezpieczeń BIOS
- Korzystania z dystrybucji Tails i Qubes dla zwiększenia prywatności i bezpieczeństwa
- Konfigurowania serwerów Linux pod kątem bezpieczeństwa, w tym SSH, sudo i AppArmor
- Wdrażania uwierzytelniania dwuskładnikowego oraz kluczy SSH
- Ustawiania i zarządzania zaporami sieciowymi (firewall)
- Konfigurowania VPN (OpenVPN) i tuneli SSH dla szyfrowanej komunikacji
- Tworzenia i zabezpieczania usług w sieci Tor oraz ukrytych usług
- Wzmacniania bezpieczeństwa serwerów WWW, wdrażania HTTPS i HSTS
- Konfigurowania zapór WAF oraz odwróconych proxy HTTPS
- Hartowania serwerów poczty elektronicznej, wdrażania SPF, DKIM i DMARC
- Zabezpieczania i wzmacniania serwerów DNS, w tym obsługi DNSSEC
- Wdrażania mechanizmów kontroli dostępu i szyfrowania w bazach danych
- Reagowania na incydenty bezpieczeństwa, tworzenia obrazów dysków i prowadzenia śledztw
- Rozumienia zagrożeń i praktycznych aspektów korzystania z TLS oraz Tor
Bezpieczeństwo serwerów - od TLS do TOR
W dzisiejszym świecie, w którym wiele codziennych aktywności odbywa się przez internet, bardzo dużo zależy od bezpieczeństwa serwerów. Kiedy zwykli ludzie tworzą społeczności, komunikują się i robią zakupy online, hakerzy niestrudzenie przeglądają sieć, poszukując słabych punktów. Atakują różne obiekty: mogą to być agencje rządowe, elektrownie i banki, ale równie dobrze ich celem może się stać jakakolwiek sieć komputerów. Chodzi o uzyskanie wrażliwych informacji, zbiorów danych osobowych czy wreszcie przejęcie kontroli nad systemem. Co gorsza, agresorzy odnoszą sukcesy nawet w przypadku sieci, w których wdrożono złożone i kosztowne zabezpieczenia.
Dzięki tej książce poznasz sprawdzone i niezbyt skomplikowane procedury, które pozwolą Ci na zahartowanie swoich danych. Zawarte tu treści przedstawiono w sposób bardzo praktyczny, z uwzględnieniem najnowszych osiągnięć w dziedzinie zabezpieczania systemów. Najpierw zapoznasz się z ogólnym ujęciem tematyki bezpieczeństwa systemów, w tym stacji roboczych, serwerów i sieci. Następnie dowiesz się, w jaki sposób zahartować specyficzne usługi, takie jak serwery WWW, pocztę elektroniczną, systemy DNS i bazy danych. Na końcu książki znalazł się rozdział poświęcony reagowaniu na incydenty - to również jest wiedza potrzebna każdemu administratorowi.
Najciekawsze zagadnienia:
- Hartowanie stacji roboczych, w tym stacji roboczych administratorów
- Zabezpieczanie infrastruktury i ustawienie zapory sieciowej
- Zaawansowane hartowanie serwerów poczty elektronicznej
- Korzystanie z podstawowych i zaawansowanych właściwości usługi DNS
- Poruszanie się w sieci TOR
Po pierwsze: zabezpiecz swoją sieć i zahartuj swój system!
Kyle Rankin od wielu lat zajmuje się administrowaniem systemów informatycznych. Jest uznanym ekspertem w dziedzinie zabezpieczania infrastruktury, architektury, automatyzacji i rozwiązywania problemów z tym związanych. Rankin jest nagradzanym felietonistą magazynu "Linux Journal" i przewodniczącym rady doradczej Purism. Często wygłasza referaty na konferencjach poświęconych oprogramowaniu open source i bezpieczeństwu, takich jak O'Reilly Security Conference, CactusCon, SCALE, OSCON, LinuxWorld Expo, Penguicon.
Wybrane bestsellery
-
 Dyrektywa NIS2 oraz związane z nią wymagania krajowego systemu cyberbezpieczeństwa, czyli KSC, zwiększą znaczenie cyberbezpieczeństwa w organizacjach i określą zasady zarządzania ryzykiem oraz reagowania na incydenty. W codziennej pracy korzystasz z poczty mailowej, komunikatorów, chmury, dokumentów, kont i urządzeń, które mogą stać się celem cyberataku. Napastnik często nie będzie próbował przełamać zaawansowanych zabezpieczeń technicznych, lecz spróbuje wykorzystać najsłabsze ogniwo ludzką nieuwagę, pośpiech lub zaufanie.
-
kurs
-
-
 Dyrektywa NIS2 to regulacja unijna, która została wdrożona do polskiego prawa w 2026 roku nowelizacją ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). Celem jest zwiększenie poziomu cyberbezpieczeństwa państw należących do Unii Europejskiej. W praktyce sektory, które są objęte dyrektywą, to nie tylko podmioty związane z władzami lub administracją publiczną, ale też wiele firm prywatnych i instytucji. Wiąże się to między innymi z koniecznością uporządkowania odpowiedzialności, przejrzenia modelu zarządzania ryzykiem, zaktualizowania dokumentacji, stworzenia skutecznego procesu obsługi incydentów, uporządkowania relacji z dostawcami i przygotowania kierownictwa do realnej odpowiedzialności za obszar cyberbezpieczeństwa.
-
książka
-
ebook
(53,40 zł najniższa cena z 30 dni)
53.40 zł
89.00 zł (-40%) -
-
 Świadomość tego, co i w jaki sposób jest przekazywane za pomocą sieci, to istotna sprawa. Szczególnie w kontekście potencjalnych ataków i włamań. Jednym z programów pozwalających przechwycić, przeanalizować w czasie rzeczywistym i szczegółowo przebadać pakiety danych przesyłanych w sieciach komputerowych jest Wireshark. Umożliwia on między innymi diagnozowanie problemów sieciowych, wykrywanie ataków i optymalizowanie wydajności sieci.
-
książka
-
ebook
(89,40 zł najniższa cena z 30 dni)
89.40 zł
149.00 zł (-40%) -
-
 Nmap (Network Mapper) to najpopularniejsze na świecie narzędzie do skanowania i rozpoznawania sieci, od lat stosowane przez pentesterów, analityków SOC, red teams i administratorów systemów. Stanowi fundament testów penetracyjnych i audytów bezpieczeństwa umożliwia wykrywanie aktywnych hostów, otwartych portów i uruchomionych usług, a także identyfikację systemów operacyjnych. Umiejętność świadomego korzystania z Nmapa należy dziś do podstawowych kompetencji specjalistów z dziedziny cyberbezpieczeństwa i jest ceniona przez pracodawców na całym świecie.
-
kurs
-
-
 Coraz więcej firm zdaje sobie sprawę, że skuteczna ochrona infrastruktury IT wymaga specjalistów, którzy potrafią stosować nowoczesne rozwiązania do monitorowania bezpieczeństwa, wykrywania zagrożeń i analizy incydentów, zanim przerodzą się one w realne problemy dla organizacji. Jednym z najpopularniejszych narzędzi używanych w tym celu jest Wazuh darmowa platforma klasy SIEM i XDR, pozwalająca zbudować profesjonalny system monitorowania bezpieczeństwa bez konieczności ponoszenia wysokich kosztów licencyjnych.
-
kurs
-
-
 Darknet i anonimowość w sieci to tematy, które budzą zainteresowanie również wśród zwykłych użytkowników internetu. Coraz więcej osób chce wiedzieć, jak naprawdę jest z anonimowością w sieci. Darknet. Kurs video. Podróżowanie po ciemnej stronie sieci pokazuje, czym się różni clearnet, deep web i darknet i jak funkcjonują technologie stojące za anonimową komunikacją. Poznasz między innymi sieć Tor, która została pierwotnie opracowana przez Laboratorium Badawcze Marynarki Wojennej USA w celu ochrony komunikacji wywiadowczej. Dowiesz się też, dlaczego systemy takie jak Tails OS czy Whonix są używane przez dziennikarzy, aktywistów, researcherów OSINT i specjalistów do spraw cybersecurity na całym świecie.
-
kurs
-
-
 Pierwsza polska książka łącząca teorię i praktykę wdrożenia Krajowego Systemu Cyberbezpieczeństwa. Napisana językiem konkretnych ról, dla Zarządu, IT, Compliance, Audytu i OT i nie jest komentarzem do ustawy. Dowiesz się jak zarejestrować podmiot w systemie S46, zbudować SZBI zgodny z art. 8 UoKSC, przeprowadzić lub przejść audyt KSC, zarządzać inc
-
ebook
-
-
 Metasploit to jedno z najbardziej znanych narzędzi używanych w obszarze cyberbezpieczeństwa. Od lat korzystają z niego pentesterzy, specjaliści z zakresu security i etyczni hakerzy. Framework zawiera tysiące gotowych modułów, exploitów i payloadów, dzięki którym można w praktyce testować bezpieczeństwo systemów i sieci. Znajomość Metasploita jest potrzebna w pracy pentestera, analityka SOC, specjalisty do spraw cyberbezpieczeństwa, administratora IT czy osoby zajmującej się audytami bezpieczeństwa. To jedno z tych narzędzi, które bardzo często pojawiają się również podczas przygotowań do uzyskania certyfikatów takich jak OSCP. Dzięki nauce Metasploita zrozumiesz, jak wyglądają współczesne ataki, a także w jaki sposób wykorzystywane są podatności w systemach Windows i Linux.
-
kurs
-
-
 Dzięki tej książce w pełni zrozumiesz zasady zarządzania powierzchnią ataku i nauczysz się przejmować kontrolę nad swoimi zasobami, zanim zrobią to atakujący. W książce: zarządzanie powierzchnią ataku w cyberbezpieczeństwie metody oceny i odwzorowywania powierzchni ataku organizacji strategie identyfikacji, klasyfikacji i ustalania priorytetów kluczowych zasobów powiązanie technicznych podatności z ryzykiem biznesowym zasady ciągłego monitorowania eliminacja luk w zabezpieczeniach
-
książka
-
ebook
(59,40 zł najniższa cena z 30 dni)
59.40 zł
99.00 zł (-40%) -
-
 Dziś firmy potrzebują osób, które potrafią analizować alerty, rozpoznawać podejrzane działania i reagować na incydenty, zanim te przerodzą się w realny problem bezpieczeństwa. Właśnie dlatego rola analityka SOC, czyli osoby odpowiedzialnej za monitorowanie bezpieczeństwa i analizę incydentów, stała się mocnym punktem wejścia do branży cybersecurity. To stanowisko uczy myślenia analitycznego, pracy z logami, systemami SIEM i realnymi śladami ataków, które każdego dnia pojawiają się w środowiskach Windows, sieciach firmowych czy systemach pocztowych.
-
kurs
-

 Wybrane elementy graficzne tej sekcji powstały przy wsparciu AI


Szczegóły książki
- Dane producenta
- » Dane producenta:
- Tytuł oryginału:
- Linux Hardening in Hostile Networks: Server Security from TLS to Tor (Pearson Open Source Software Development Series)
- Tłumaczenie:
- Radosław Meryk
- ISBN Książki drukowanej:
- 978-83-283-4216-3, 9788328342163
- Data wydania książki drukowanej :
- 2018-06-11
- ISBN Ebooka:
- 978-83-283-4217-0, 9788328342170
- Data wydania ebooka :
-
2018-06-10
 Data wydania ebooka często jest dniem wprowadzenia tytułu do sprzedaży i może nie być równoznaczna
z datą wydania książki papierowej. Dodatkowe informacje możesz znaleźć w darmowym fragmencie.
Jeśli masz wątpliwości skontaktuj się z nami sklep@helion.pl.
- Format:
- 170x230
- Numer z katalogu:
- 72830
- Rozmiar pliku Pdf:
- 3.3MB
- Rozmiar pliku ePub:
- 4.3MB
- Rozmiar pliku Mobi:
- 9.4MB
- Pobierz przykładowy rozdział PDF
Helion SA
ul. Kościuszki 1C
41-100 Gliwice
e-mail: gpsr@helion.pl
Helion - inne książki
-
 W erze chmury obliczeniowej, mikroserwisów i eksplozji danych każda nowoczesna aplikacja musi się mierzyć z wyzwaniami skalowalności, niezawodności i wydajności. Drugie wydanie kultowej książki Martina Kleppmanna, uzupełnione o współautorstwo Chrisa Riccominiego, to kompleksowy przewodnik po architekturze systemów danych od relacyjnych baz danych, przez rozproszone systemy NoSQL, po chmurowe hurtownie danych i przetwarzanie strumieniowe. Zaktualizowane wydanie uwzględnia najnowsze trendy: architekturę natywną dla chmury, indeksy wektorowe dla AI, silniki synchronizacji i oprogramowanie local-first.
-
książka
-
ebook
-
-
 Sztuczna inteligencja rewolucjonizuje sposób tworzenia oprogramowania, a narzędzia oparte na agentach AI stają się nieodzownym elementem warsztatu współczesnego programisty. Claude Code jeden z najpopularniejszych agentów programistycznych pozwala automatyzować złożone zadania projektowe, od generowania kodu po zarządzanie całymi procesami CI/CD. Jednak większość użytkowników korzysta z zaledwie ułamka jego możliwości. Tymczasem prawdziwa siła tego narzędzia ujawnia się dopiero wtedy, gdy traktujemy je jako rozszerzalną platformę agentową z zaawansowanymi mechanizmami kontroli kontekstu, orkiestracją wielu agentów i strukturalnymi procesami automatyzacji.
-
książka
-
ebook
(53,40 zł najniższa cena z 30 dni)
56.96 zł
89.00 zł (-36%) -
-
 MLOps (ang. machine learning operations) to jedna z najszybciej rozwijających się dziedzin IT, łącząca uczenie maszynowe z praktykami DevOps. W erze cyfrowej transformacji, gdy organizacje coraz częściej wdrażają modele AI w środowiskach produkcyjnych, potrzeba skutecznego zarządzania cyklem życia modeli uczenia maszynowego staje się kluczowa. Książka MLOps dla biznesu odpowiada na rosnące zapotrzebowanie rynku na praktyczne przewodniki po tej złożonej tematyce, oferując kompleksowe podejście do skalowania rozwiązań AI w przedsiębiorstwach.
-
książka
-
ebook
(41,40 zł najniższa cena z 30 dni)
44.16 zł
69.00 zł (-36%) -
-
 W eseju popularnonaukowym, poświęconym jednemu z najważniejszych sporów naszych czasów - o to, czym naprawdę jest inteligencja i czy da się ją odtworzyć w maszynie - autor prowadzi czytelników przez intelektualny labirynt, w którym spotykają się informatyka, filozofia umysłu, neurobiologia, psychologia rozwoju i zdrowy sceptycyzm wobec technologicznych obietnic. Od chińskiego pokoju i filozoficznych zombie, przez granice systemów formalnych i uczenia statystycznego, aż po poznanie ucieleśnione, emergencję, metapoznanie i zawodność benchmarków - ta książka pokazuje, że pytanie o AI nie dotyczy wyłącznie maszyn. Dotyczy przede wszystkim nas: tego, czym jest rozumienie, skąd się bierze sens i dlaczego sprawność w rozwiązywaniu zadań nie musi jeszcze oznaczać inteligencji.
-
książka
-
ebook
(35,94 zł najniższa cena z 30 dni)
38.34 zł
59.90 zł (-36%) -
-
 Agenty AI rewolucjonizują sposób, w jaki wchodzimy w interakcje z technologią, przekształcając pasywne modele językowe w autonomiczne systemy zdolne do planowania, rozumowania i wykonywania złożonych zadań. W dobie gwałtownego rozwoju sztucznej inteligencji agenty AI stają się kluczowym elementem cyfrowej transformacji przedsiębiorstw, oferują bowiem bezprecedensowe możliwości automatyzacji procesów biznesowych i personalizacji usług. Ta technologia, która jeszcze niedawno była domeną laboratoriów badawczych, dziś znajduje praktyczne zastosowanie w każdej branży od obsługi klienta po zarządzanie finansami.
-
książka
-
ebook
(53,40 zł najniższa cena z 30 dni)
56.96 zł
89.00 zł (-36%) -
-
 Dzięki tej książce radykalnie zwiększysz swoją produktywność z pomocą generatywnej sztucznej inteligencji dostępnej w środowisku GitHub Copilot. Nauczysz się szybszego pisania kodu, łatwiejszego przygotowywania testów i opracowywania rzetelnej dokumentacji. Poznasz też zaawansowane możliwości, takie jak autonomiczne dodawanie funkcji i automatyczne przeglądanie żądań pobierania. Poza podstawami zaznajomisz się z trybami Copilot Edits, Agent i Vision. Zaczniesz również tworzyć własne rozszerzenia Copilota i tym samym zyskiwać dodatkowe możliwości bez względu na to, z którego języka korzystasz.
-
książka
-
ebook
(53,40 zł najniższa cena z 30 dni)
56.96 zł
89.00 zł (-36%) -
-
 Konwersacyjna sztuczna inteligencja jest potężnym narzędziem. Dzięki chatbotom firmy usprawniają obsługę klientów i obniżają jej koszty, a pracownicy mogą się koncentrować na zadaniach wymagających większych kompetencji i budować wartość biznesową. Mimo że interfejsy konwersacyjne stały się powszechne, wiele wdrożeń nie spełnia oczekiwań użytkowników lub z czasem traci na jakości i przydatności.
-
książka
-
ebook
(71,40 zł najniższa cena z 30 dni)
76.16 zł
119.00 zł (-36%) -
-
 Autorzy prowadzą czytelnika przez cały proces inżynierii AI od kontrolowania stylu i formatu treści, przez integrację wiedzy zewnętrznej z zaawansowanym RAG, wzmacnianie zdolności wnioskowania, budowę niezawodnych systemów, tworzenie agentów zdolnych do działania, aż po optymalizację wdrożeń i implementację zabezpieczeń. Każdy wzorzec jest opisany według jednolitego schematu: problem, sprawdzone rozwiązanie, kompletny przykład kodu, omówienie alternatyw i kompromisów implementacyjnych. Książka łączy osiągnięcia najnowszych badań z praktycznym doświadczeniem ekspertów i dostarcza gotowe wskazówki dla osób tworzących aplikacje oparte na modelach bazowych.
-
książka
-
ebook
(77,40 zł najniższa cena z 30 dni)
82.56 zł
129.00 zł (-36%) -
-
 Modernizacja systemów zastanych to jedno z największych wyzwań współczesnej inżynierii oprogramowania. W erze cyfrowej transformacji firmy borykają się z przestarzałymi monolitami, które hamują innowacje i generują coraz wyższe koszty utrzymania. Domain-Driven Design (DDD), podejście od lat uznawane za skuteczne w tworzeniu nowego oprogramowania, przechodzi drugą młodość jako metodyka transformacji systemów legacy. Książka wypełnia istotną lukę na rynku oferuje kompleksowe, praktyczne podejście do modernizacji opartej na zasadach DDD, łączące aspekty techniczne, biznesowe i organizacyjne.
-
książka
-
ebook
(77,40 zł najniższa cena z 30 dni)
78.69 zł
129.00 zł (-39%) -
-
 Uczenie maszynowe i sztuczna inteligencja to dziś najgorętsze tematy w branży IT. Od ChatGPT po autonomiczne pojazdy technologie AI przekształcają każdą dziedzinę przemysłu. Popyt na specjalistów ML rośnie wykładniczo, a umiejętność budowania i wdrażania modeli uczenia maszynowego stała się poszukiwaną na rynku kompetencją potencjalnych pracowników. Ta książka to kompleksowy przewodnik po świecie uczenia maszynowego z wykorzystaniem najpopularniejszych narzędzi: Scikit-Learn do klasycznych algorytmów ML i PyTorch wiodącej biblioteki do uczenia głębokiego.
-
książka
-
ebook
(119,40 zł najniższa cena z 30 dni)
127.35 zł
199.00 zł (-36%) -
Dzięki opcji "Druk na żądanie" do sprzedaży wracają tytuły Grupy Helion, które cieszyły sie dużym zainteresowaniem, a których nakład został wyprzedany.
Dla naszych Czytelników wydrukowaliśmy dodatkową pulę egzemplarzy w technice druku cyfrowego.
Co powinieneś wiedzieć o usłudze "Druk na żądanie":
- usługa obejmuje tylko widoczną poniżej listę tytułów, którą na bieżąco aktualizujemy;
- cena książki może być wyższa od początkowej ceny detalicznej, co jest spowodowane kosztami druku cyfrowego (wyższymi niż koszty tradycyjnego druku offsetowego). Obowiązująca cena jest zawsze podawana na stronie WWW książki;
- zawartość książki wraz z dodatkami (płyta CD, DVD) odpowiada jej pierwotnemu wydaniu i jest w pełni komplementarna;
- usługa nie obejmuje książek w kolorze.
Masz pytanie o konkretny tytuł? Napisz do nas: sklep@helion.pl
Książka drukowana

Oceny i opinie klientów: Hartowanie Linuksa we wrogich środowiskach sieciowych. Ochrona serwera od TLS po Tor Kyle Rankin
(5)-
6
-
5
-
4
-
3
-
2
-
1
5.6(3)
(2)
(0)
(0)
(0)
(0)
więcej opinii
ukryj opinie